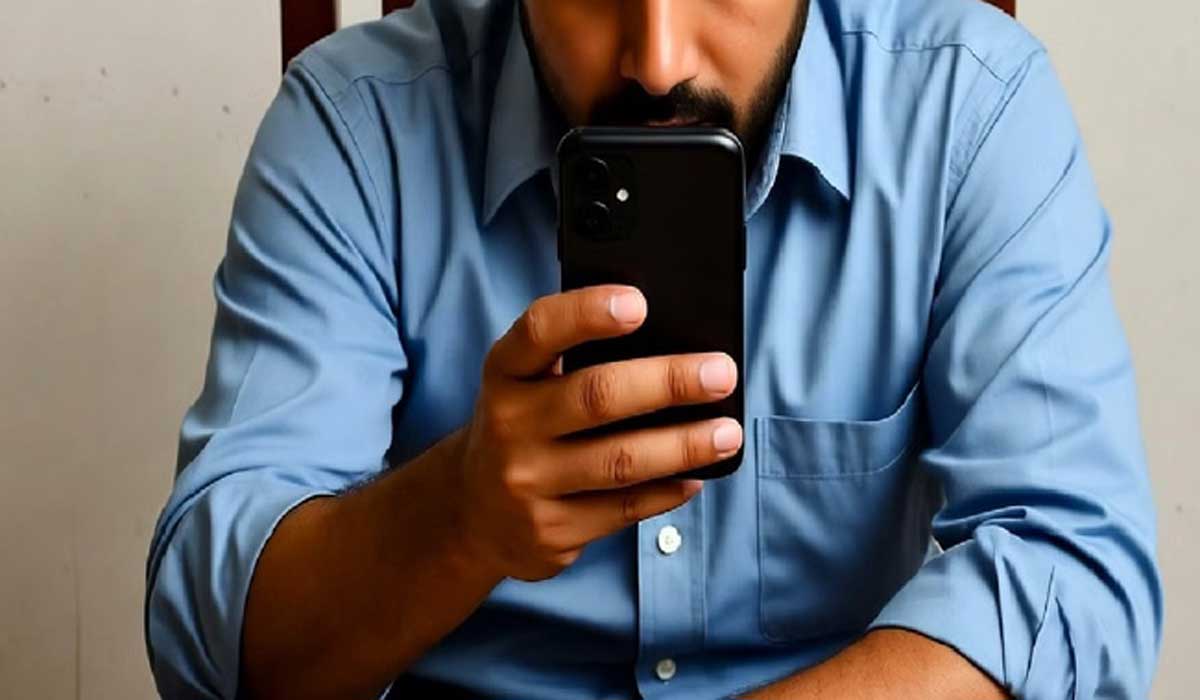
देहरादून / गुरुग्राम / फरीदाबाद | डिजिटल युग में बैंकिंग की सुविधा जितनी आसान हुई है, साइबर ठगी के खतरे उतने ही बढ़ गए हैं। गुरुग्राम में एक व्यक्ति के खाते से 1,99,998 रुपये तीन बार में गायब हो गए — न कोई ओटीपी (OTP) आया, न मैसेज (SMS)। पीड़ित हैरान है कि बिना किसी अलर्ट या अनुमति के उसका बैंक खाता कैसे खाली हो गया। यह मामला केवल एक व्यक्ति का नहीं, बल्कि देशभर में बढ़ रहे बिना ओटीपी ट्रांजैक्शन फ्रॉड्स की एक खतरनाक कड़ी बनता जा रहा है।
🔹 बिना ओटीपी के खाते से निकले रुपये
पालम विहार सेक्टर-110, गुरुग्राम निवासी जय कृष्ण ने पुलिस को दी शिकायत में बताया कि 27 सितंबर 2025 को उनके बैंक खाते से तीन बार में क्रमशः ₹20,000, ₹79,999 और ₹99,999 रुपये ट्रांसफर कर लिए गए।
पीड़ित के अनुसार —
हर दिशा से जुड़ रहा "उत्तराखण्ड"
“मेरे मोबाइल पर कोई ओटीपी नहीं आया, न ही कोई ट्रांजैक्शन मैसेज। जब बैंक खाते को देखा तो तीन ट्रांजैक्शन दिखे — कुल मिलाकर 1,99,998 रुपये साफ थे।”
घटना का पता चलने के बाद उन्होंने तुरंत बैंक और पुलिस को सूचित किया, लेकिन तब तक रकम गायब हो चुकी थी।
साइबर अपराध थाना पश्चिम (Cyber Crime Police Station West, Gurugram) ने जय कृष्ण की शिकायत पर एफआईआर दर्ज कर जांच शुरू कर दी है। प्रारंभिक जांच में यह सामने आ रहा है कि जालसाजों ने किसी तकनीकी माध्यम से सिम क्लोनिंग, स्पूफिंग या फिशिंग लिंक के जरिए बैंकिंग सिस्टम को बायपास किया।
स्वरोजगार एवं उद्यमिता योजनाएँ
🔹 फरीदाबाद में सात लोगों से ₹7.18 लाख की ठगी
इसी बीच, फरीदाबाद जिले में भी साइबर ठगों ने सात अलग-अलग लोगों से कुल ₹7.18 लाख ठग लिए हैं।
साइबर थाना एनआईटी, सेंट्रल थाना और बल्लभगढ़ पुलिस ने इन मामलों में अलग-अलग एफआईआर दर्ज की हैं।
पुलिस प्रवक्ता यशपाल सिंह ने बताया —
“जालसाज अब टेलीग्राम चैनल, व्हाट्सऐप ग्रुप और सोशल मीडिया विज्ञापनों का इस्तेमाल कर रहे हैं। ये प्रीपेड टास्क, पार्ट टाइम जॉब, ऑनलाइन सर्वे, क्रेडिट कार्ड ऑफर या सरकारी नौकरी के बहाने लोगों से पैसे ठगते हैं।”
शिकायतकर्ताओं में एक युवती भी शामिल है, जिसे टेलीग्राम पर ‘प्रीपेड टास्क’ के नाम पर पहले छोटे पेमेंट से भरोसा दिलाया गया, फिर बड़े अमाउंट पर ठगी की गई।
🔹 ओटीपी न आने का रहस्य क्या है?
साइबर विशेषज्ञों के अनुसार, यह मामला सिम-स्वैप (SIM Swap) या साइलेंट मैलवेयर का हो सकता है —
- सिम स्वैपिंग (SIM Swapping): जालसाज मोबाइल सेवा प्रदाता से नकली पहचान पर नया सिम जारी करा लेते हैं। पुराने सिम पर कोई मैसेज या ओटीपी नहीं आता।
- फिशिंग या स्पाई ऐप: यूज़र के मोबाइल में डाउनलोड हुआ कोई ऐप उसके एसएमएस और ओटीपी को चुपचाप पढ़ लेता है।
- पेमेंट गेटवे हेकिंग: कुछ मामलों में बैंक सर्वर या थर्ड पार्टी गेटवे के जरिए भी डाटा ब्रीच होता है।
🔹 पुलिस की अपील
साइबर पुलिस ने नागरिकों को चेताया है कि —
- कोई भी लिंक या ऐप डाउनलोड करने से पहले स्रोत की प्रामाणिकता (Authenticity) अवश्य जांचें।
- अज्ञात कॉल या बैंक अपडेट लिंक पर क्लिक न करें।
- केवाईसी, क्रेडिट कार्ड लिमिट, या जॉब ऑफर के नाम पर मांगी गई जानकारी साझा न करें।
- यदि कोई अनधिकृत लेनदेन दिखे तो तुरंत 1930 (राष्ट्रीय साइबर हेल्पलाइन नंबर) या cybercrime.gov.in पर शिकायत दर्ज करें।
🔹 “डिजिटल इंडिया में सुरक्षा की सबसे बड़ी चुनौती”
विशेषज्ञों का कहना है कि डिजिटल लेनदेन के बढ़ते दायरे में बैंक और ग्राहकों दोनों को सुरक्षा प्रोटोकॉल सख्त करने की जरूरत है।
साइबर सिक्योरिटी एक्सपर्ट, संदीप अग्रवाल कहते हैं —
“अब केवल ओटीपी आधारित सुरक्षा पर्याप्त नहीं रही। बायोमेट्रिक, मल्टी-फैक्टर ऑथेंटिकेशन और ट्रांजैक्शन नोटिफिकेशन के नए उपाय जरूरी हैं। जबतक बैंकिंग सिस्टम में ‘रियल टाइम रिस्पॉन्स’ नहीं जोड़ा जाता, तब तक ऐसी घटनाएं जारी रहेंगी।”
About the Author